
Um achado por problema, seja qual for a ferramenta
Importe dos scanners que seu time já usa e correlacione o que eles reportam em um único achado por problema. A evidência de cada ferramenta é preservada e atribuída. Achados manuais entram na mesma lista, no mesmo formato.
Uma fonte da verdade para cada vulnerabilidade.
Cada vulnerabilidade vira um achado estruturado, deduplicado e correlacionado. Severidade, CVSS, EPSS, KEV, CWE, CVE, OWASP, MITRE, compliance, evidências e proveniência vêm junto.
Traga suas próprias ferramentas.
Importamos Burp Suite, Nuclei, OWASP ZAP, Caido e CSV genérico. Tudo normaliza na mesma tabela.
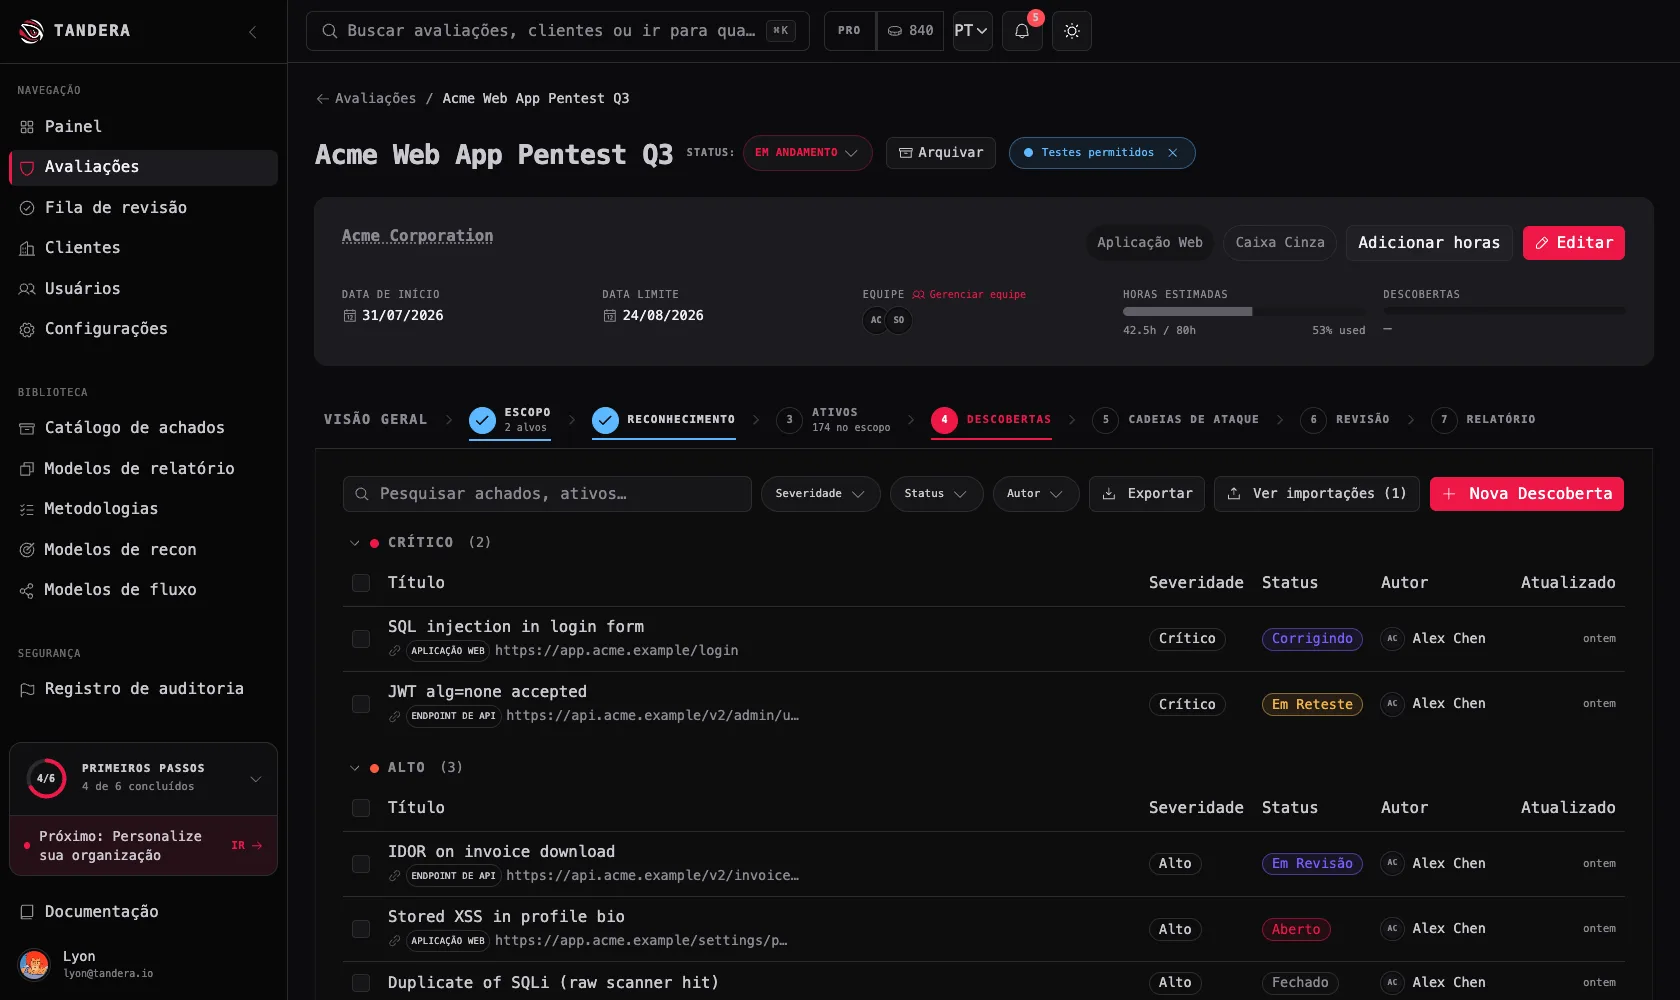
Gerado a partir do nosso registro de parsers, não é número de marketing. Veja a lista completa.
 Burp Suite
 Nuclei
 OWASP ZAP
 Nessus
 Acunetix
 Nmap
 Nikto
 Snyk
 Trivy
 TruffleHog Burp Suite Nuclei OWASP ZAP Nessus Acunetix Nmap Nikto Snyk Trivy TruffleHog
O resto do engajamento
Cada etapa escreve no mesmo registro do engajamento.
Garanta a Tandera antes do próximo engagement.
Entre na waitlist para acesso antecipado. Estamos integrando times de pentest em ondas.
Sem spam, sem cartão. Cancele quando quiser.