Del alcance al retest, sin copiar y pegar.
Tandera es la capa operativa entre tus herramientas y tus clientes. Conserva Burp, Nuclei, nmap y tus propios scripts. Tandera conecta alcance, evidencias, hallazgos, attack paths, QA, informes, entrega, remediación y retest en un único registro por servicio.
Acceso anticipado para equipos de pentest. Sin spam, sin tarjeta.
 CVE-2024-3094 :443 · TLS 1.2 *.api.acme.com
Generado desde nuestro registro de parsers, no es un número de marketing. Ver la lista completa.
 Burp Suite
 Nuclei
 OWASP ZAP
 Nessus
 Acunetix
 Nmap
 Nikto
 Snyk
 Trivy
 TruffleHog Burp Suite Nuclei OWASP ZAP Nessus Acunetix Nmap Nikto Snyk Trivy TruffleHog
Tu proceso son nueve herramientas y una carpeta de capturas.
Ninguna de esas herramientas es el problema. El pegamento entre ellas sí lo es, y hoy ese pegamento es copiar y pegar: un pentester moviendo hallazgos a mano.
El recurso más caro de un pentest es el tiempo del pentester. La mayor parte se va en trabajo que no es probar.
Del alcance al retest, en un solo registro.
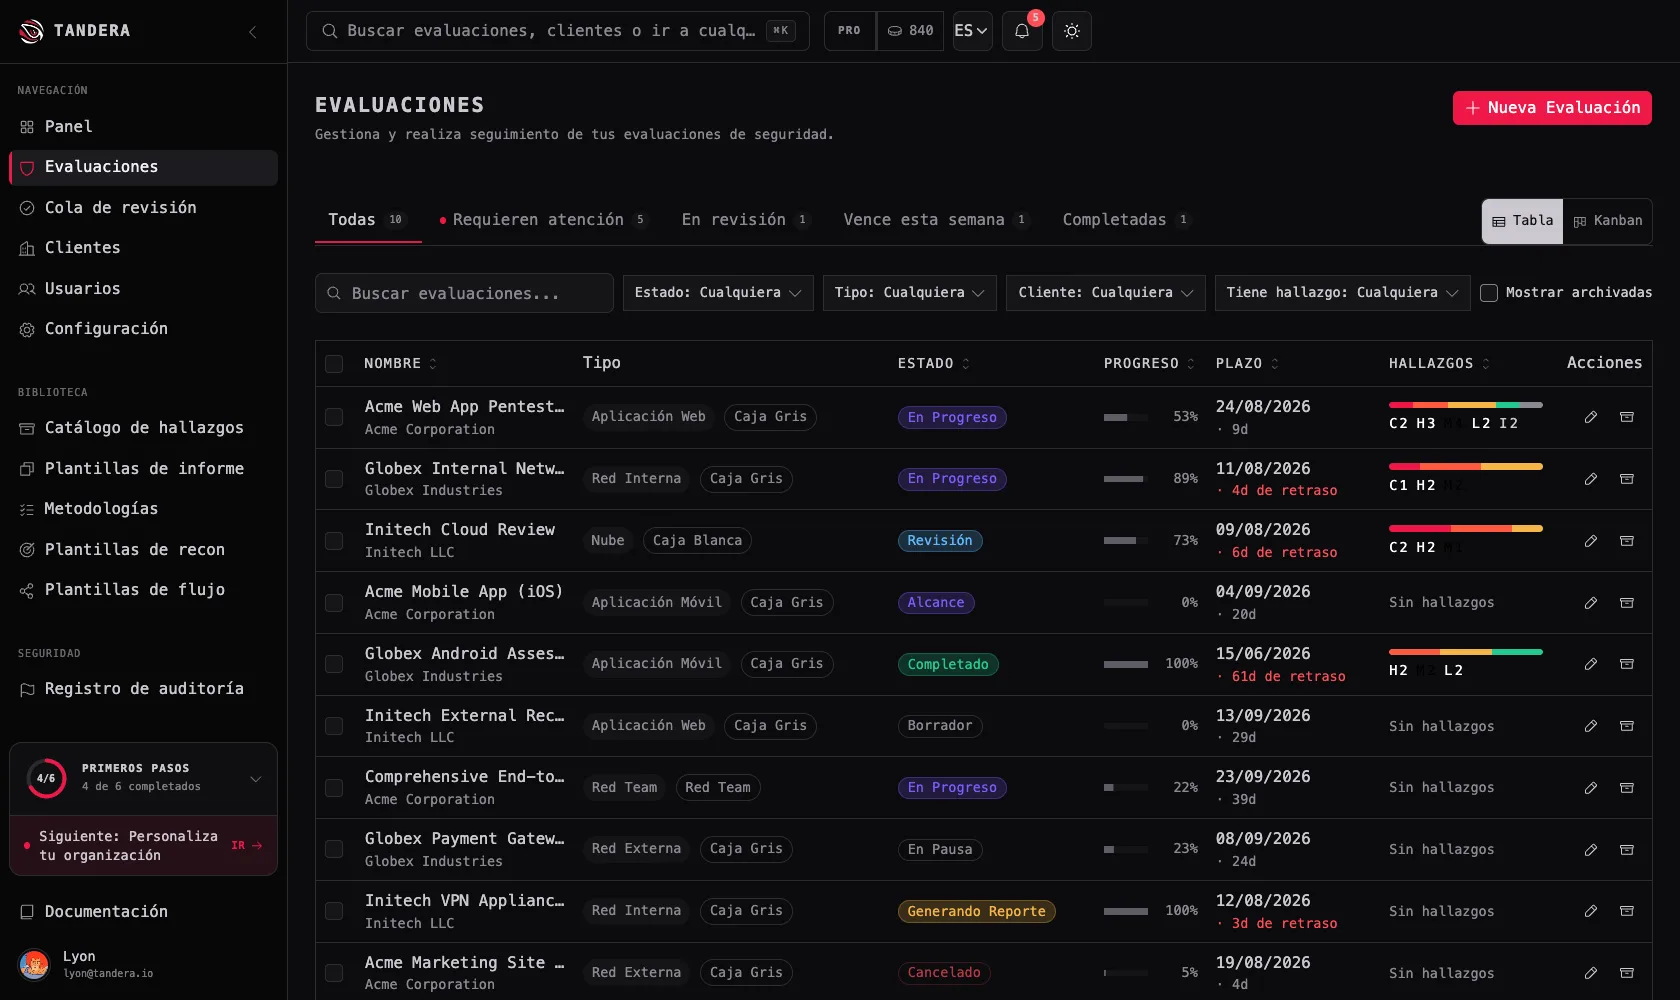
No son cinco productos pegados. Cada etapa escribe en el mismo registro del servicio, así el informe es una vista de tu trabajo y no un documento que rehaces a mano.
- 01 Alcance Objetivos tipados, autorizados y bloqueados.
- 02 Pruebas Tus herramientas. Importadas o vía CLI.
- 03 Evidencias Capturadas una vez, adjuntas al hallazgo.
- 04 Hallazgos Correlacionados entre herramientas, uno por problema.
- 05 Cadenas de ataque Cómo los hallazgos encadenan un compromiso real.
- 06 QA Revisión sénior antes de entregar.
- 07 Informe Generado desde el registro, con tu marca.
- 08 Entrega Tu portal, tu dominio, tu cliente.
- 09 Remediación Seguida con el cliente, no por correo.
- 10 Retest Valida la corrección y cierra el hallazgo.
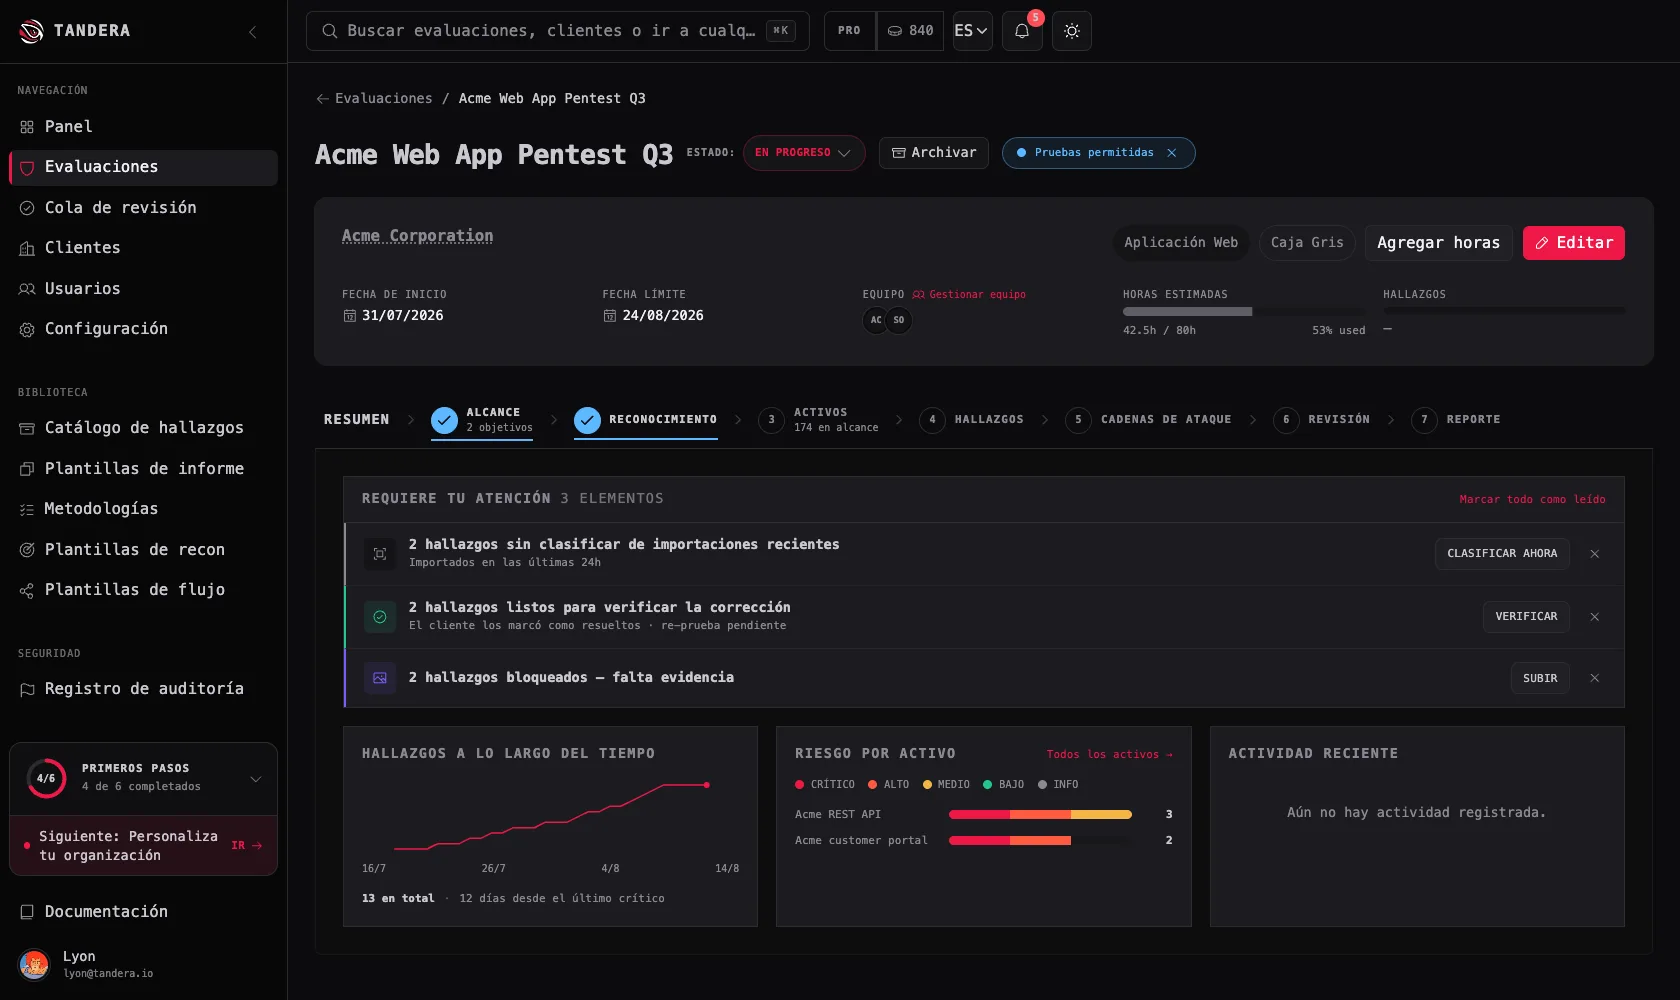
Ejecuta todo el pentest desde tu terminal.
tandera-cli exporta el alcance, escanea e importa los hallazgos de vuelta. Sin navegador. Recon, importación e informe en un solo comando.
exporta alcance, sondea con httpx, escanea con nuclei, importa de vuelta. Una línea.
Una fuente de verdad para cada vulnerabilidad.
Cada vulnerabilidad se vuelve un hallazgo estructurado, deduplicado y correlacionado. Severidad, CVSS, EPSS, KEV, CWE, CVE, OWASP, MITRE, compliance, evidencias y procedencia viajan con él.
Trae tus propias herramientas.
Importamos Burp Suite, Nuclei, OWASP ZAP, Caido y CSV genérico. Todo se normaliza en la misma tabla.
Encadenamos hallazgos en el camino que toma el atacante.
Una lista de vulnerabilidades no es un modelo de amenazas. Tandera correlaciona hallazgos en attack paths, para que muestres cómo una credencial filtrada se vuelve domain admin. Los dashboards siguen viéndose sanos. La exposición no.
Personaliza cada informe todo lo que quieras.
Secciones, marca, tono, layout y scoring son tuyos para moldear. Generamos PDF y PPTX listos para el cliente directo de los hallazgos canónicos, y tú ajustas cada detalle. La IA redacta la remediación y ordena por riesgo real.
 TANDERA
Entrega a tu cliente un portal vivo, no un PDF que envejece.
Cuando el informe sale, el trabajo no termina. Damos a cada cliente un portal seguro para seguir cada hallazgo de abierto a verificado, pedir repruebas y comentar en contexto. Manejas el ciclo de remediación de punta a punta, en un solo lugar.
Una fuente de verdad, de la recon al informe.
Tres capacidades en torno a una única base de hallazgos canónica. Todo fluye hacia ella. Todo sale de ella en informes.
Mapea toda la superficie de ataque.
Enumeramos subdominios, DNS, puertos, tecnologías web, TLS, activos en la nube y credenciales filtradas. Cuando la recon encuentra una vulnerabilidad conocida, abre un hallazgo automáticamente.
Tu margen son horas de pentester.
Una consultora vende tiempo experto. Cada hora en reformatear un hallazgo, rehacer un informe o perseguir un retest es margen que ya pagaste y no puedes facturar dos veces.
- Los testers siguen probando Los hallazgos llegan desde las herramientas que ya usan, en vez de reescribirse en un documento.
- La revisión sénior deja de ser una reescritura El QA ocurre sobre el registro del hallazgo, así tu principal revisa contenido en vez de arreglar formato.
- El informe es una vista, no un rehacer Se genera desde el mismo registro en el que el equipo trabajó todo el servicio.
- El retest no reinicia el servicio El cliente lo pide, el tester lo valida, y el hallazgo se cierra contra la evidencia original.
Estás a punto de subir las vulnerabilidades de tus clientes.
Lo que ya existe hoy, y lo que todavía no.
- ✓ Cifrado en tránsito y en reposo TLS en tránsito; la base tiene cifrado de almacenamiento activado y vive en una VPC privada, sin endpoint público.
- ✓ Secretos sellados con envelope encryption Credenciales del vault, tokens de integración y contraseñas de informe se cifran con claves por registro vía AWS KMS.
- ✓ Borrar destruye el material de clave Borrar una credencial del vault anula sus columnas cifradas en la misma sentencia que escribe el tombstone. El texto cifrado desaparece, no queda oculto.
- ✓ Cada cambio queda auditado Actor, acción, recurso, IP, user agent y estado antes/después, escritos en la misma transacción que el cambio.
- ✓ Aislamiento por tenant en cada consulta El id de tu organización viene del token verificado, nunca de la petición. Un registro de otro tenant devuelve «no encontrado», nunca «prohibido».
- ◷ Tu propia cuenta AWS, en Enterprise planificado Un modelo BYOC que mantiene hallazgos, evidencias y alcance en tu cuenta: tu S3, tu base, tu clave KMS, tu región, tu CloudTrail. Hoy es un documento de diseño, no código en ejecución. Lo seguiremos llamando planificado hasta que exista.
- — Todavía sin SOC 2 ni ISO 27001 No estamos certificados y no vamos a insinuar lo contrario. Si tu procurement lo exige hoy, dínoslo y seremos claros con los plazos.
Cuatro productos distintos se llaman «herramienta de pentest».
Resuelven problemas distintos. La pregunta útil no es cuál es mejor. Es sobre qué ciclo opera realmente tu equipo.
- Herramientas de informes Convierten hallazgos en un entregable pulido, y lo hacen bien. El servicio alrededor de ese documento lo gestionas en otro sitio: alcance, QA, entrega, remediación, retest.
- Pentest automatizado Ejecutan las pruebas por ti y producen hallazgos. El valor está en sustituir esfuerzo de pruebas, no en operar los servicios que entrega un equipo humano.
- Gestión de exposición Siguen vulnerabilidades de forma continua en un parque grande. Pensadas para un programa interno que mide su propio riesgo, no para una firma que entrega servicios a clientes.
- Tandera: operaciones de pentest Organizada en torno a cómo una consultora ejecuta realmente un servicio: alcance, pruebas con tus herramientas, QA, entrega con tu marca, remediación con el cliente y retest, en un solo registro.
Si tu problema es el documento, una herramienta de informes puede bastar. Tandera es para equipos cuyo problema es todo lo demás.
Antes de unirte a la waitlist
Respuestas directas sobre qué es Tandera, qué recibe tu cliente y dónde viven sus datos de vulnerabilidades.
¿Qué es Tandera?
Una plataforma de operaciones de pentest para consultoras y equipos de pentest. Un registro por servicio reúne alcance, evidencias, hallazgos, cadenas de ataque, QA, el informe con tu marca, entrega, remediación y retest. Así el entregable es una vista del trabajo que tu equipo ya hizo, no un documento que se rehace a mano.
¿En qué se diferencia Tandera de una herramienta de informes de pentest?
Una herramienta de informes convierte hallazgos en un entregable pulido, y las buenas lo hacen muy bien. Aun así, sigues operando el servicio alrededor de ese documento en otro sitio: alcance, QA, entrega, remediación y retest. Tandera está organizada alrededor del servicio completo. Si tu único problema es el documento, una herramienta de informes puede ser suficiente de verdad.
¿Tenemos que cambiar las herramientas con las que probamos?
No. Sigue con Burp, Nuclei, nmap y tus propios scripts. Tandera importa hallazgos desde 202 herramientas de seguridad, y esa lista se genera desde el registro de parsers de nuestro código, no se elige como número de marketing. Todo se normaliza en la misma tabla de hallazgos, y la CLI empuja resultados directamente desde tu pipeline. Cuando tres herramientas reportan el mismo problema, obtienes un solo hallazgo, con la evidencia de cada herramienta conservada y atribuida a su origen.
Ver la lista completa de integraciones →¿Qué recibe realmente nuestro cliente?
Un informe listo para el cliente en PDF o PPTX, generado desde el mismo registro de hallazgos en el que trabajó tu equipo durante todo el servicio, con las rutas de ataque escritas como cadenas de explotación. Secciones, marca, tono, layout y puntuación son tuyos para ajustar, y el resultado es white-label: tu logo, tus colores, tu portada, tu dominio. El informe sale como trabajo de tu firma, no nuestro.
¿Cómo siguen los clientes la remediación y piden un retest?
Cada cliente recibe un portal seguro en lugar de un PDF que queda desactualizado. Ve solo su propio servicio, sigue cada hallazgo de abierto a verificado, comenta en contexto y pide el retest ahí mismo. Tu pentester valida la corrección y cierra el hallazgo contra la evidencia original. El portal también es white-label, en tu dominio, así que el cliente nunca ve Tandera.
¿Dónde viven los datos de vulnerabilidades de nuestros clientes y quién puede verlos?
En una sola región de AWS, US East, en Ohio. La base de datos corre en una VPC privada, sin endpoint público. Las evidencias y los archivos subidos se cifran en S3 con una clave KMS gestionada por Tandera, y las entradas del vault de credenciales, los tokens de integración y las contraseñas de informe usan cifrado de sobre con una clave de datos por registro. El id de organización con el que se filtra cada consulta se lee del token de sesión verificado y nunca de la petición, así que un registro de otro tenant devuelve no encontrado. Cada mutación se escribe en un log de auditoría de solo adición, en la misma transacción que el cambio.
Ver los detalles de seguridad →¿Tienen SOC 2 o ISO 27001?
Todavía no. No estamos certificados y no vamos a insinuar lo contrario. Si compras exige una certificación hoy, dínoslo y te daremos una respuesta honesta sobre el plazo. Ejecutar Tandera en tu propia cuenta de AWS, con tu S3, tu base de datos, tu clave KMS y tu región, está planeado para Enterprise y hoy es un documento de diseño, así que lo seguiremos llamando planeado hasta que exista.
Ver los detalles de seguridad →¿Podemos usar Tandera hoy?
Todavía no. Tandera está en prelanzamiento y el acceso pasa por la waitlist de abajo. Estamos incorporando equipos de pentest en oleadas, y quienes están en la lista tienen prioridad de onboarding y línea directa con quienes lo construyen. Sin spam, sin tarjeta.
Consigue Tandera antes de tu próximo engagement.
Únete a la waitlist para acceso anticipado. Estamos incorporando equipos de pentest por oleadas.
Sin spam, sin tarjeta. Cancela cuando quieras.